得意先の見積書PDFを、社員が自分のスマホのChatGPTに上げていた。あるいは、上げたのは社長である自分だった。情報システム部門も法務部門もいません。判断も実行も自分でやるしかない。そういう状況を想定して書きます。
最初にやることは、削除ではありません。止めることと、残すことです。消してしまうと、どこまで広がったかを確かめる材料が同時に消えます。以下、消す前の90秒から翌営業日までを順に並べます。事故が起きる前のルール整備は会社でAIを使う前に決めたい、情報と確認のルールにまとめています。
本記事の「90秒」「8か所」「4欄」といった枠は、読みやすさのために本記事が置いた整理で、公的機関が定めた様式や期限ではありません(法律側の期限は報告義務の線引きで扱います)。「例えば」で挙げる場面はすべて架空の想定です。本記事は一般論の当てはめであり、個別の事案の適法性を判断するものではありません。
消す前の90秒——最初にやるのは削除ではない
事故時の順番は5つです。①止める ②消さずに残す ③報告する ④代わりの手順で業務を回す ⑤再開は承認を取る。2手目が証拠保全であって、削除ではありません。弊社が研修教材の設計書で固定している順番でもあります(設計書の状態は「承認待ち」です)。
世の中の解説記事や動画は、たいてい「まず該当チャットを削除」から始まります。順番が逆です。消した後では、何をどこまで入れたのかを自分で確認できなくなります。
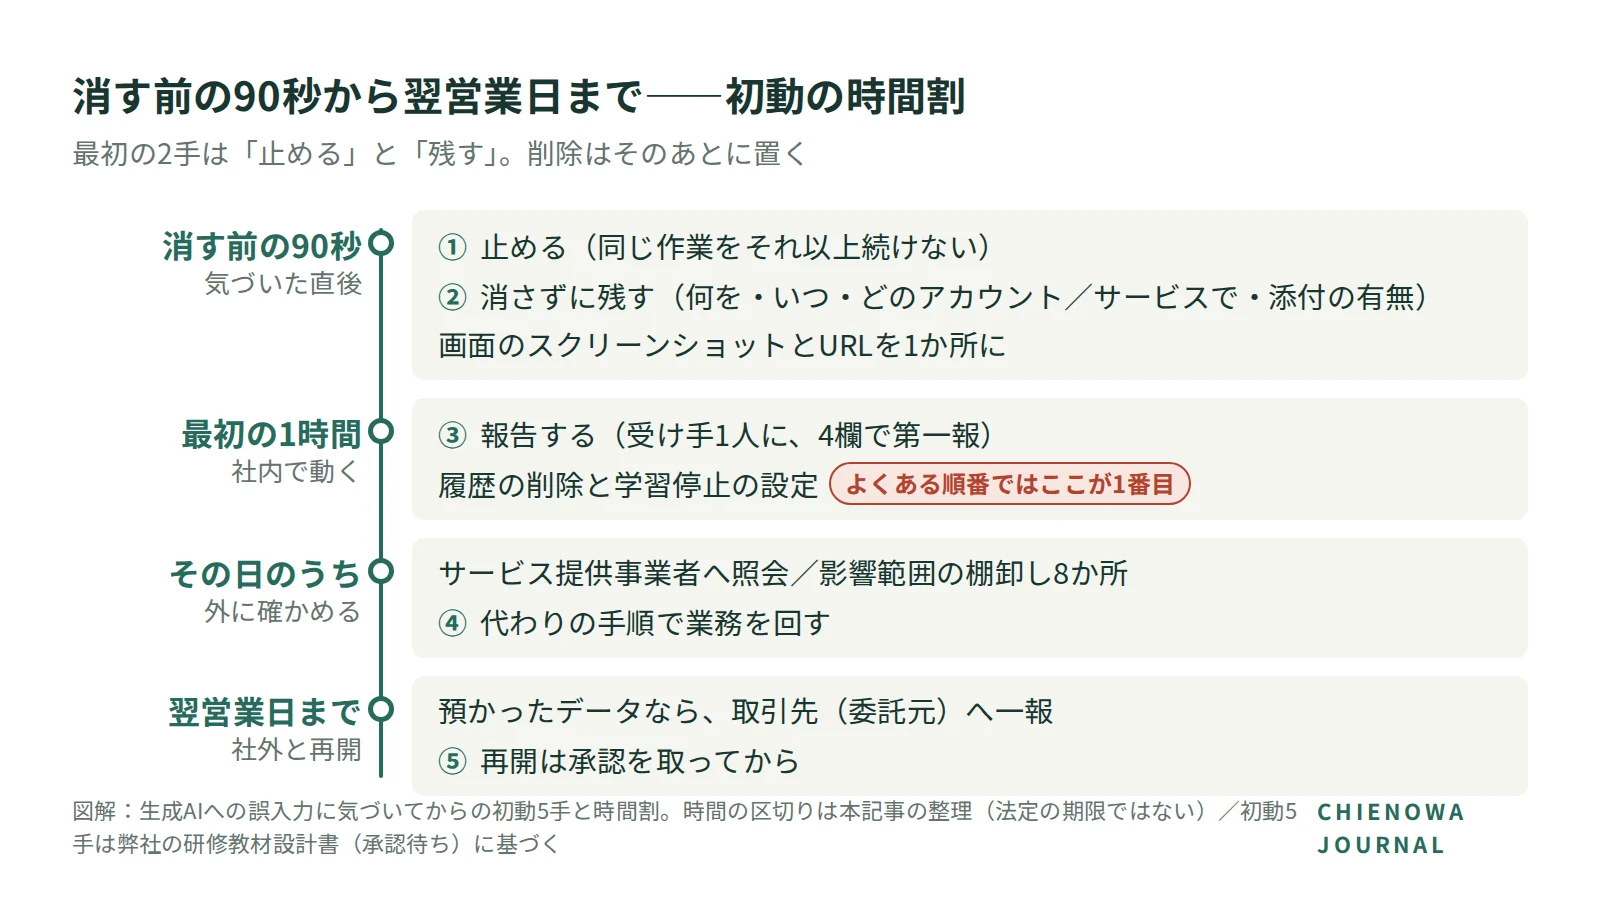
90秒で残すのは4点です。何を入れたか。いつ入れたか。どのアカウント・どのサービスで入れたか。添付ファイルがあったか。画面のスクリーンショットとURLを1か所にまとめます(※本記事の整理)。
例えば、卸売業で従業員20名の会社。社員が得意先の見積書PDFを、私物スマホの無料版ChatGPTに上げました。30分後に本人が気づきます。ここで先に削除すると、添付したファイル名も入力日時も残りません。先にスクリーンショットを撮る。1分で済みます。
削除そのものを否定しているのではありません。後述するRIZAPの事案でも、発見直後に履歴を削除しています13。順番の話です。
ChatGPTの履歴削除と学習停止で済むこと、済まないこと
「履歴を消して、学習をオフにしました」。ここで終わりにできない理由を、公式ヘルプの記載で確認します。以下はChatGPTについて、2026年9月時点で公表されているヘルプに基づく整理です。
| やったこと | 済むこと | 済まないこと |
|---|---|---|
| チャット履歴を削除 | 表示から消え、30日以内の完全削除の対象になる8 | その瞬間に消滅するわけではない。法的・セキュリティ上の義務がある場合は例外8 |
| 学習停止をオンにする | これから先の会話が学習に使われなくなる9 | すでに入力した分に遡って効かない。保存済みのチャットは削除も非表示もされない910 |
| 両方やった | 広がりを止めた(止血) | 入れてしまった事実と、報告義務の判断は1件も済んでいない |
例えば、「学習をオフにしたから大丈夫」と思っていた。しかし同じファイルを2週間前にも別のチャットで上げていた。設定は将来のデータにのみ適用されるので9、2週間前の分は何も変わりません。
一時チャットは履歴に残らずモデルの改善にも使われませんが、安全性の目的で最大30日間保持されることがあります11。法人向けのBusiness・Enterprise・Edu・APIは、既定で入力と出力が学習に使われません12。事故の重さを分けるのは、注意深さだけでなく契約形態でもあります。
弊社が教材設計書(承認待ち)で決めている判断基準では、「学習に使われない=安全」とは扱いません。学習利用の有無に加えて、保存、外部送信、共有、再委託、契約上そもそも入れてよかったかを別に確認します。確認すべきことは6つで、学習のオン・オフが答えるのは1つだけです。
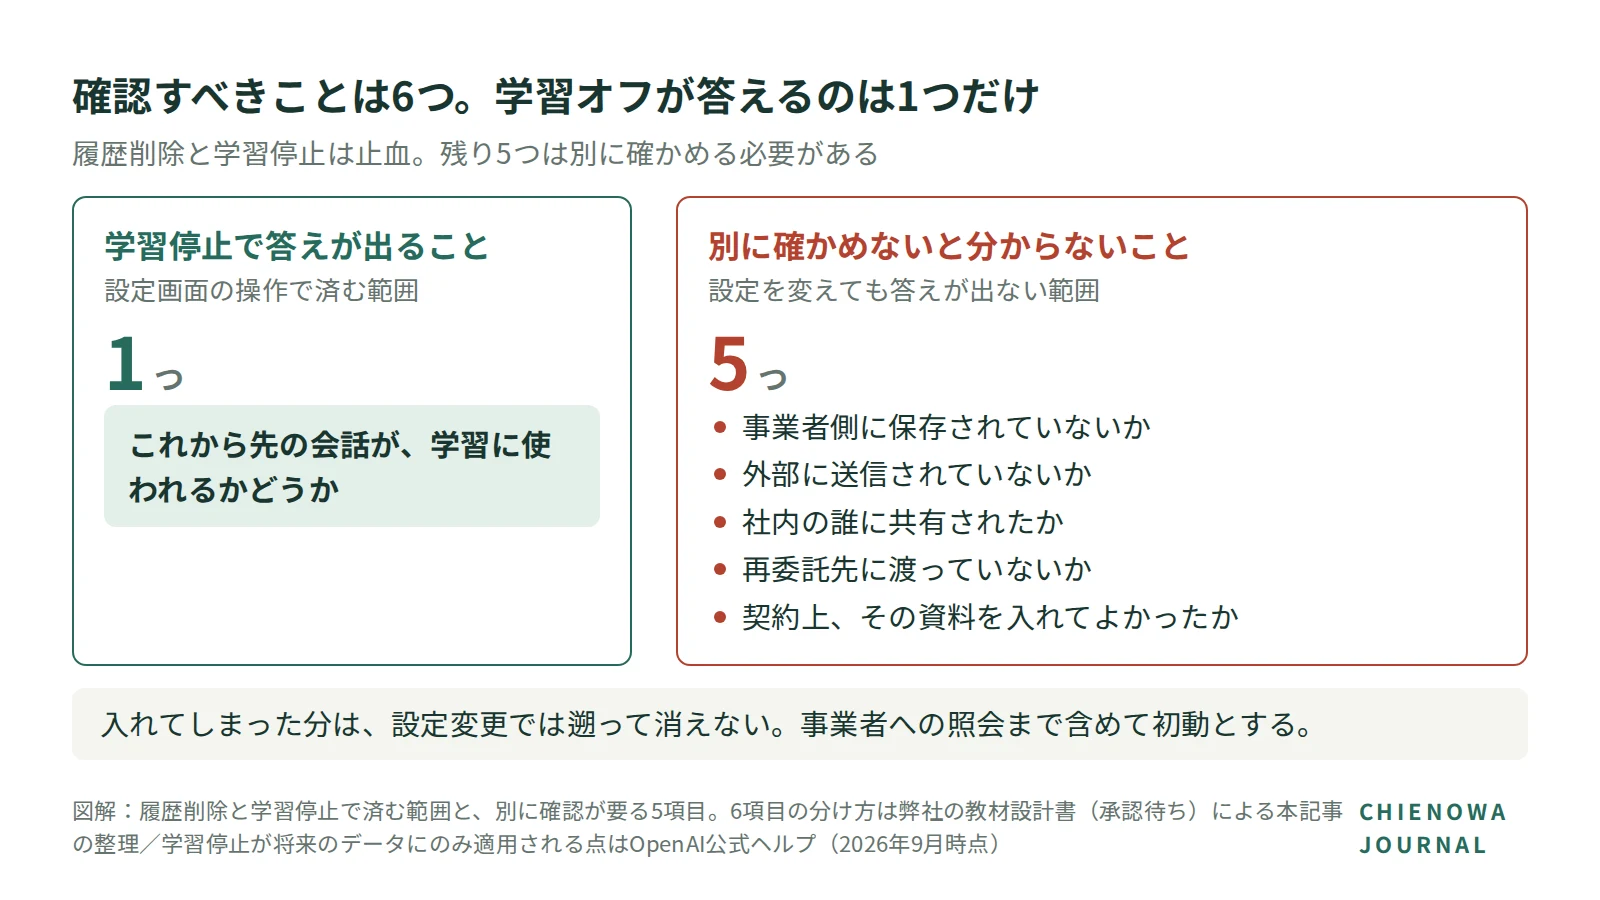
だから初動には、もう一手が入ります。サービス提供事業者への照会です。RIZAPの事案では、削除と設定変更に加えて事業者に照会し、回答を得たうえで「学習に利用された可能性はない」と判断しています1314。削除ボタンを押した事実だけでは、その判断はできません。照会文に書くのは5つ。いつ入力したか。どのアカウント・どのプランか。いつ削除したか。学習に利用されたか。保持期間はどれだけか。
影響範囲の棚卸し——顧客情報がどこまで広がったか、今日30分で見に行く8か所
「調査する」と書いてある記事は多いのですが、何を見に行くのかが書かれていません。見に行く先を、4方向8か所に絞ります(※本記事の整理)。
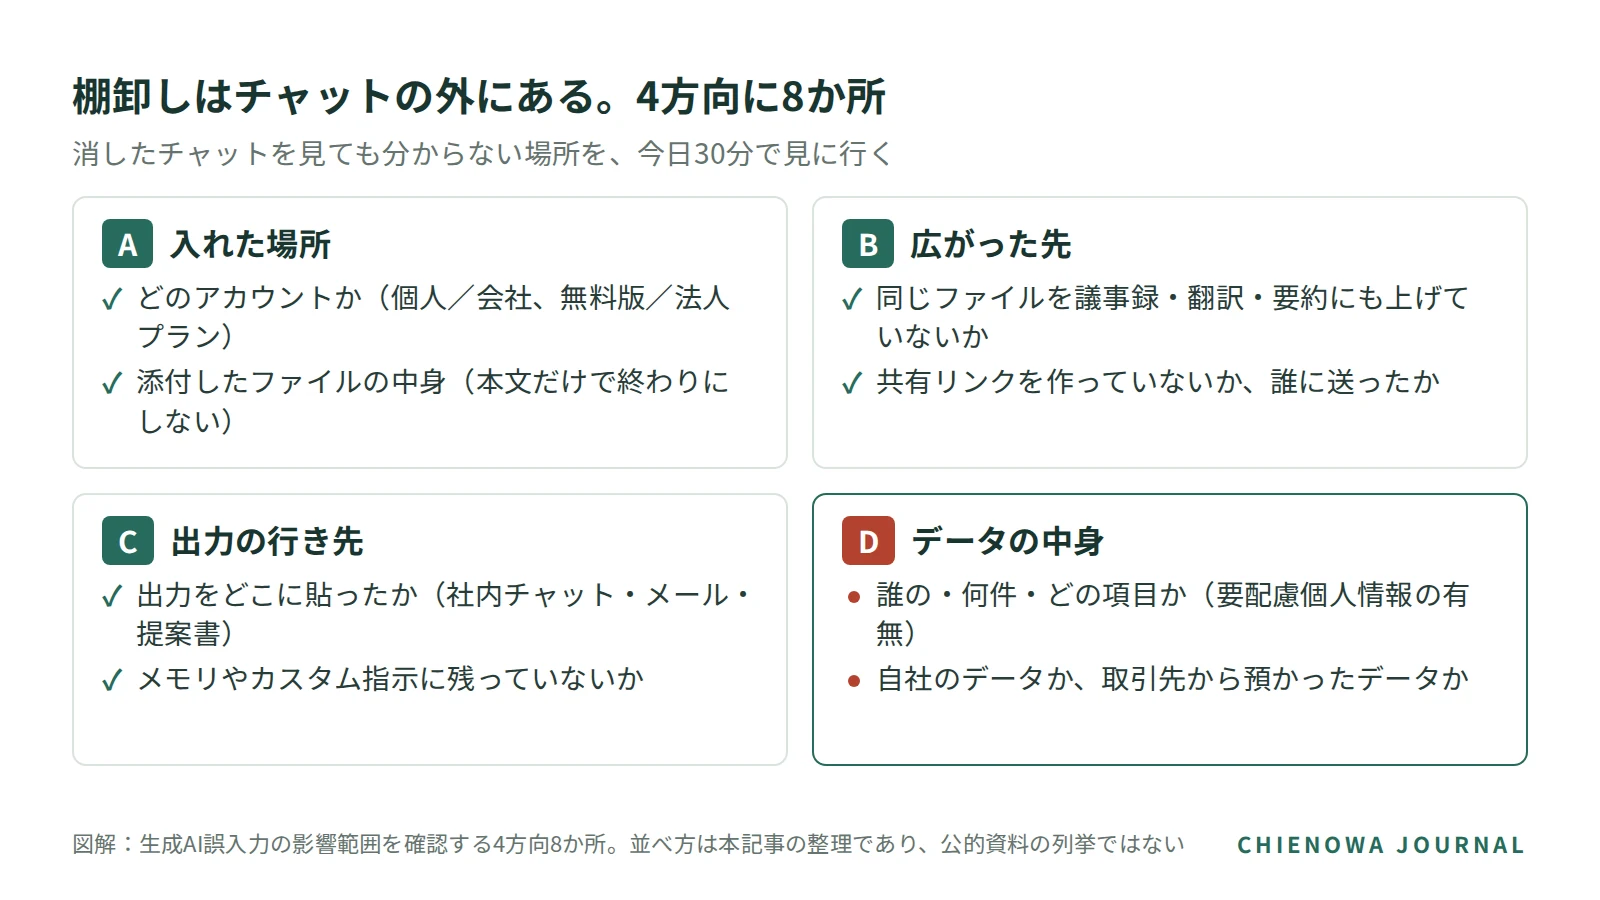
- A 入れた場所:①どのアカウントか(個人/会社、無料版/法人プラン) ②添付ファイルの中身
- B 広がった先:③同じファイルを議事録・翻訳・要約など他のツールにも上げていないか ④共有リンクを作っていないか、誰に送ったか
- C 出力の行き先:⑤出力をどこに貼ったか(社内チャット・メール・提案書) ⑥メモリやカスタム指示に残っていないか
- D データの中身:⑦誰の・何件・どの項目か(要配慮個人情報の有無) ⑧自社のデータか、取引先から預かったデータか
補足を3点。①で事故の重さが変わります(無料版か法人プランかで学習の扱いが違う)。④の共有リンクは履歴削除とは別の面なので、必ず見ます。⑥の仕様はサービスごとに違うため、断定せず「確認する対象」として挙げています。③で他ツールの数に驚いたなら、AIエージェントにどこまで任せるかも併せてどうぞ。
例えば、見積書PDFを上げた社員が、要約結果を社内チャットに貼っていた。そのスレッドには外部の協力会社が入っていた。チャットを消しても、貼った先は消えません。
8か所を見ても「これで全部たどれた」とは言えません。ツール側の設定不備のように、自社の操作だけでは範囲が閉じない経路もあります(2026年の2件)。それでも、見ていない場所は減らせます。
誰に、いつ、何を言うか——情シスも法務もいない会社の第一報
多くの解説は「情報システム部門・法務部門・経営層に報告」で止まります。5〜30名の会社にその3つはありません。社長が受け取り手であり、同時に当事者でもある。だから報告先を「上司」と書いても動きません。受け取る人の名前を1人決めて、紙に書いてください。
第一報は4欄で書きます。①いま分かっていること ②そう考える根拠 ③まだ分かっていないこと ④次にやること・誰が・いつまで。弊社の教材設計書は「判断→根拠→不足情報→次の行動」を各章で繰り返す設計原則を置いており、その型をそのまま第一報に使えます。効くのは「不足情報」の欄です。報告が遅れる典型は、隠すことではなく「全部分かってから報告しよう」。空欄のまま出してよいと形が言っているだけで、この遅れ方が減ります。
例えば、こう書けます。「取引先名と担当者名が入った見積書PDFを、9月20日15時ごろ、私物スマホの無料版ChatGPTに上げました。要約を社内チャットに貼っています。まだ分からないのは、同じファイルを翻訳ツールにも入れたかどうかです。今日17時までに確認して再報告します」。これで足ります。
報告を受けた側の最初の30分も決めておきます。聞くのは、何を・いつ・どのアカウントで・削除したか・出力をどこに貼ったか。聞かないのは「なぜやったのか」です。原因追及を先に置くと、次の報告が来なくなります。
社長自身が入れてしまった場合はどうするか。社内に報告を受ける相手がいません(法律上の報告義務は、誰がやったかに関係なく会社に残ります)。だから記録の相手を社内以外に置きます。顧問や士業、公的な相談窓口です。個人データが関わる事案なら、まず個人情報保護委員会の相談窓口。技術面も相談したいなら、IPAが公開している「サイバーセキュリティ 相談・届出窓口一覧」から、事業者向けの窓口がどれかを確認してください16。
もう1つ。入れてしまった本人は、いま「バレるか」で検索しています。責める材料ではなく、社長が先に手を伸ばす理由として受け取ってください。
例えば、取引先から預かった図面を入れてしまったら
例えば、機械部品の加工を請け負う従業員12名の会社。取引先から預かった図面PDFを、寸法表に起こすため社員が無料版の生成AIに上げました。図面そのものに個人情報はありませんが、表題欄に先方の設計担当者の氏名とメールアドレスが入っていました。この時点で、見るものが2つに分かれます——契約書と、個人情報保護法です。
中小企業でむしろ多いのは、自社の顧客情報より「取引先から預かった資料」です。しかも多くの場合、自社は委託先の側にいて、ここには制度上はっきりした答えがあります。委託先で個人データが漏えいした場合、原則として委託元・委託先の双方が個人情報保護委員会への報告義務を負いますが、委託先が、報告義務を負っている委託元に事態の発生を通知した場合、委託先の報告義務は免除されます3。
つまり、取引先への一報は義理ではありません。自分の義務の果たし方そのものです。「言いにくいから明日にする」を選ぶと、自社の義務が増える方向に働きます。
個人情報が含まれない資料——図面、見積、原価、未公開の企画——なら根拠が変わります。個人情報保護法の報告義務は発動せず、見るのは秘密保持契約(NDA)と業務委託契約です。
| ケース | 最初の外部連絡先 | 根拠として見るもの |
|---|---|---|
| 取引先から預かった個人データ(受託業務) | 委託元(取引先) | 報告義務を負う委託元への通知で、自社の報告義務が免除される3 |
| 取引先の図面・見積・未公開の企画 | 取引先(契約の定めに従う) | NDA・業務委託契約の条項 |
| 自社顧客の名簿 | 自社で線引きを判断 | 報告対象事態の4類型(次章)。健康・病歴が混じれば1人でも対象になり得る1 |
契約書で見る条項は5つです。秘密情報の定義。目的外使用の禁止。第三者提供・再委託の可否。外部サービス利用の可否。事故発生時の通知義務と期限(※本記事の整理)。
弊社の教材v0への外部レビュー(カリキュラム第4章の元になった表)では、契約時に決める条件の項目に「事故連絡」が入り、同じレビューの必須テーマ表には「自社が保有する資料でも、外部サービスへの投入が許されるとは限らない」が置かれています。預かっているから自由に使える、は成り立ちません。連絡は、確定してからではなく分かっている範囲で早く。前章の4欄が、そのまま社外連絡の下書きになります。
個人情報保護委員会への報告義務の線引き——速報・確報と「1,000人」の誤解
個人情報保護委員会への報告が必要になるのは、次の4類型のいずれかに当たるときです1。2022年4月1日から義務化されています。
| # | 報告対象事態 | 人数の要件 |
|---|---|---|
| 1 | 要配慮個人情報が含まれる漏えい等 | なし(1人でも対象になり得る) |
| 2 | 不正に利用されると財産的被害が生じるおそれがある漏えい等 | なし |
| 3 | 不正の目的をもって行われたおそれがある漏えい等 | なし |
| 4 | 本人の数が1,000人を超える漏えい等 | 1,000人超 |
人数の要件があるのは4番だけです。1〜3は1人でも対象になり得ます。先に確認するのはこの3つ——要配慮個人情報、財産的被害のおそれ、不正の目的です。「1,000人以下だから報告不要」と先に決めないでください。もう1つ、4類型は「漏えいしたおそれ」を含みます1。学習に使われたか分からない段階でも類型に当たれば対象になり得るので、確証がないから報告しない、は成り立ちにくい設計です。
例えば、顧客名簿40件。氏名と電話番号だけなら、どの類型にも当たらないように見えます。しかし後ろの列に健診の受診状況が入っていたら、1番に当たり得ます。だから棚卸しのD「データの中身」を先に確認します。
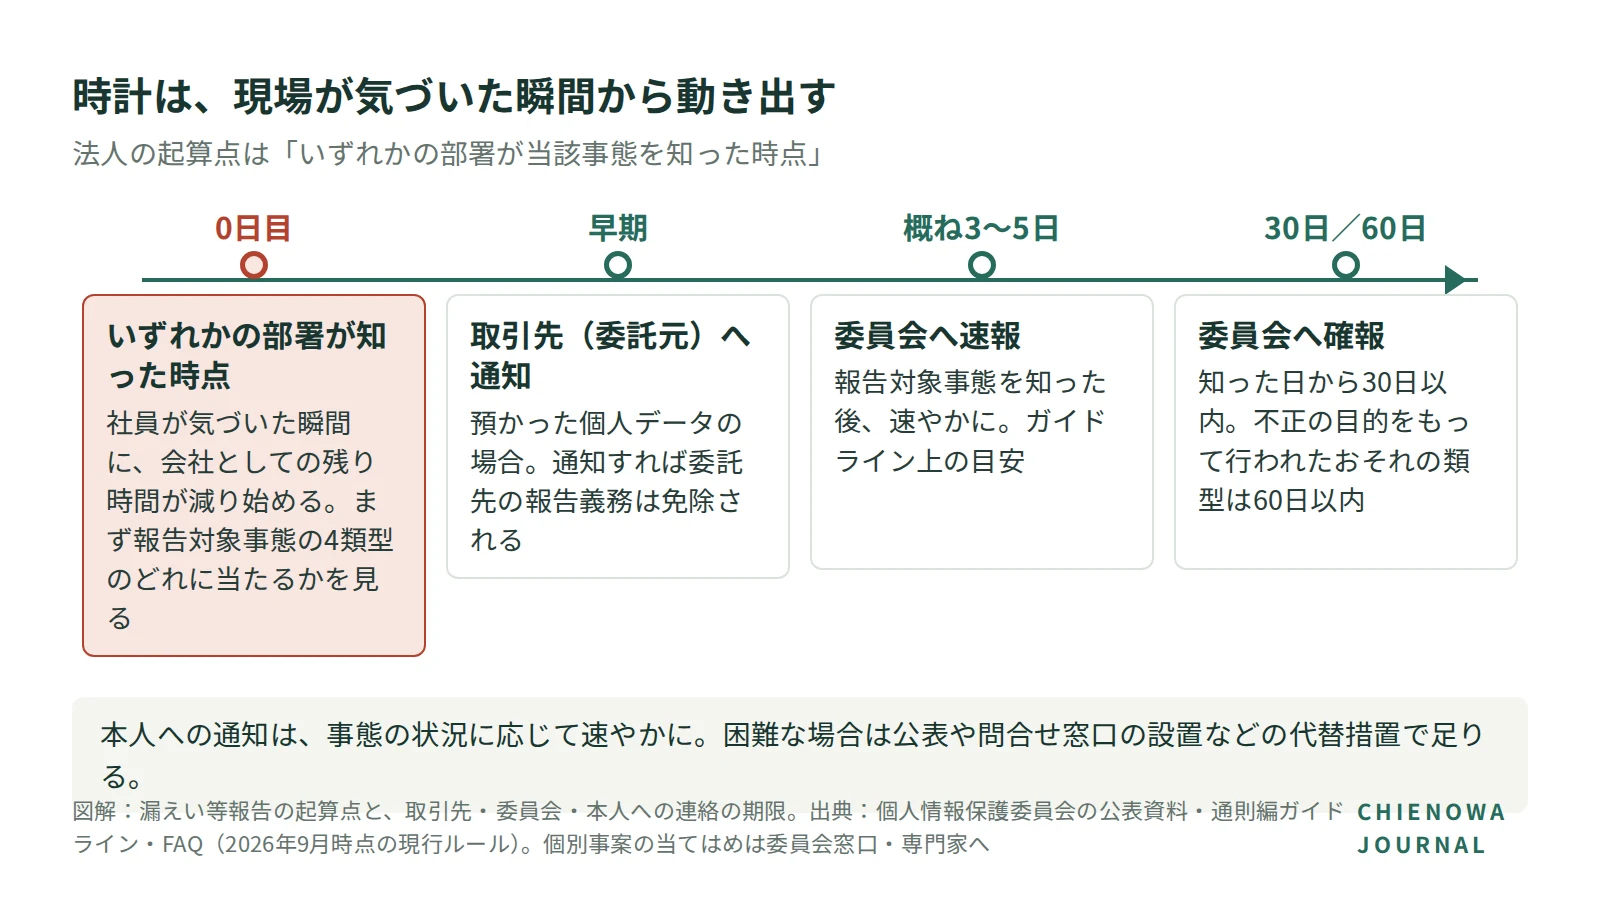
期限も押さえます。速報は報告対象事態を知った後速やかに、ガイドライン上の目安は概ね3〜5日以内2。確報は知った日から30日以内、「不正の目的をもって行われたおそれ」の類型は60日以内です2。本人への通知は事態の状況に応じて速やかに、困難な場合は公表や問合せ窓口の設置などの代替措置で足ります26。
本記事の芯はここです。法人の場合、「知った」の起算点は、いずれかの部署が当該事態を知った時点とされています2。社員が気づいた瞬間に、会社としての3〜5日が始まっています。
なお、高度な暗号化その他の措置が講じられている場合は報告対象事態から外れる例外もありますが2、プロンプトに貼り付けた平文のテキストはまず当たらない、というのが本記事の解釈です。逆に「生成AIに個人情報を入れたら違法」も正確ではありません。委員会の注意喚起は条件付きで、本人の同意なく個人データを含むプロンプトを入力し、それが応答結果の出力以外の目的で取り扱われる場合に違反となる可能性がある、という書き方です4。だから初動で設定と契約を確認します。
2026年の2件——RIZAPの誤アップロードと、AI議事録ツールの設定不備
2026年に公表された2件を、事実の要約ではなく初動の型として読みます。
1件目。RIZAPグループが2026年9月3日に公表した事案です1314。発生は8月20日。特定保健指導のデータ抽出作業中に、担当社員が個人で利用している外部の生成AIサービスにデータをアップロードしました。含まれた項目には疾患情報があり、要配慮個人情報にあたります。入力されたデータは複数の健康保険組合にまたがり、委託元である健康保険組合が自らの名前で公表しています(対象人数は公表主体と数え方が媒体で異なるため、本記事では挙げません)。
公表文に記載された対応は5つです。履歴削除、学習利用停止の設定、事業者への照会と回答取得、委員会への報告完了、問合せ窓口の設置1314。読み替えは3つ。「学習に利用された可能性はない」と言えたのは、削除したからではなく照会して回答を得たから。発覚のきっかけは従業員の自己申告。そしてこの会社は委託先で、委託元が自分の名前で公表しています——自社の事故が、取引先の公表事故になります。なお委員会に報告している時点で、報告対象事態として扱われています。
2件目。AI議事録ツール tl;dv で2026年8月に公表された、クラウドデータベースの設定不備です。報告された規模は会議メタデータ181,874件1517。会社側は露出したのはメタデータで録画や文字起こしにはアクセスされていないと説明し15、研究者側は露出した会議IDから進行中の会議に参加できたと報告していて、説明は対立しています1517。
| 事故の型 | 発覚のきっかけ | 自社の初動 | 必要な備え |
|---|---|---|---|
| 入れた自覚がある(1件目) | 本人の自己申告 | 効く | 言いやすい報告ルートと、消す前に残す習慣 |
| 入れた自覚がない(2件目) | 外部の指摘・報道 | 発動しない | 共有設定とアカウントの定期棚卸し |
自社に当てはめると、問いは2つです。社員が自己申告してくれるか。先月契約した議事録ツールの共有設定を、誰かが一度でも見たか。備えが別々に要ります。
報告しやすい空気は、事故の前にしか作れない
ここは精神論にしません。制度の実利として書きます。1つ目。期限は「いずれかの部署が知った時点」から起算されます2。社員が3日黙れば、社長が知ったときには速報の3〜5日をほぼ使い切っています。怒らないことは優しさではなく、法定期限の残り時間を買う経営判断です。2つ目。委託元への通知は、自社の報告義務を免除する手続そのものです3。早く言うほうが、会社にとって軽く済みます。
制度の設計にも、してはいけない形があります。弊社の教材設計書は、やってはいけない設計として「事故報告ゼロ評価」を挙げています。報告がゼロの月を褒めると、翌月から報告が出なくなるからです。例えば朝礼で「事故ゼロ、今月もよくやった」と言うと、翌月から報告が止まります。言うなら「先月、止めた判断が2件ありました」。評価する対象を、起きなかったことから上がってきたことに移します。
線引きも要ります。教材設計書には「善意の早期申告を不利益にしない」とあり、設計書の元になった外部レビューでは、そこに「故意の違反まで一律に免責する制度にはしない」が併記されています。「責めない」と「何でも許す」を分ける1行です。
事故の後に起きやすいのは「もう使うな」で終わることです。弊社の教材にある架空の失敗例では、社長の一言で全社の利用が止まり、担当者だけが個人アカウントに戻りました。禁止は事故を減らしません。見えない場所に移すだけです。だから止める条件を先に1行で決めます。教材の架空ケースでは「誤った単価が得意先に届いたら、その時点で一度止める」。誰が止めるかではなく、何が起きたら止めるかを書きます。
社内で使える素材もあります。個人情報保護委員会の「マンガで学ぶ個人情報保護法」の漏えい等報告の回は約28分で、朝礼ではなく月1回の全員研修の枠に向きます18。他の回は委員会の動画一覧から見られます19。
弊社が自社で先に決めて、わざと壊して試したこと
決めたルールがそのとおり動くかは、わざと壊してみないと分かりません。弊社が自社サイトで先にやった結果です。読者の会社で今日試せる3つを最後に置きます。
先に決めたことは2つです。持たないこと——2026年9月に作った自社サイトでは、設計と実装の段階で、計測(アクセス解析)はIPアドレス、URLのパスとクエリ、自由入力値を保存しないと決めました。いつ消えるかを先に文字にすること——相談フォームに入った本文は受付から90日で自動削除する実装にし、同じ趣旨の文言を同意文と運用画面にも出しました。持っていない情報は漏れようがありません。
そのうえで、わざと壊したら逆向きの事故になりかけました。2026年9月のコードレビューで、保持日数の設定に0.5を入れると0日扱いになることが分かりました。受付から1秒しか経っていない相談が削除される、という再現です。指定した保持期間より早く消す方向の解釈でした。1〜90の整数に限定して修正し、不正な値(0、0.5、負数、非数値、90超など)を対象に、保持期間の回帰テストを5件追加しています(保持期間まわりは計13件)。ルールを紙に書くことと、そのとおり動くことは別です。
読者の会社でも同じことが試せます。退職した人のアカウントで共有リンクが開けるか。「消した」はずのチャットが検索やメモリから出てこないか。「相談先」に書いた人が休みの日に、誰に言うことになるか。この3つは弊社の検証手法を読者の環境に当てはめた本記事の提案で、弊社が実施した記録ではありません。
まとめ——今日書ける5行
各章の「今日やること」を1枚に畳みます。空欄は会社ごとに答えが違うところです。
- 事故に気づいたら、消す前に画面を残す
- 間違えたら、まず ______ に言う
- ______ が起きたら、その時点で一度止める
- 預かったデータなら、委員会より先に取引先(委託元)へ一報する
- 再開は ______ が承認する
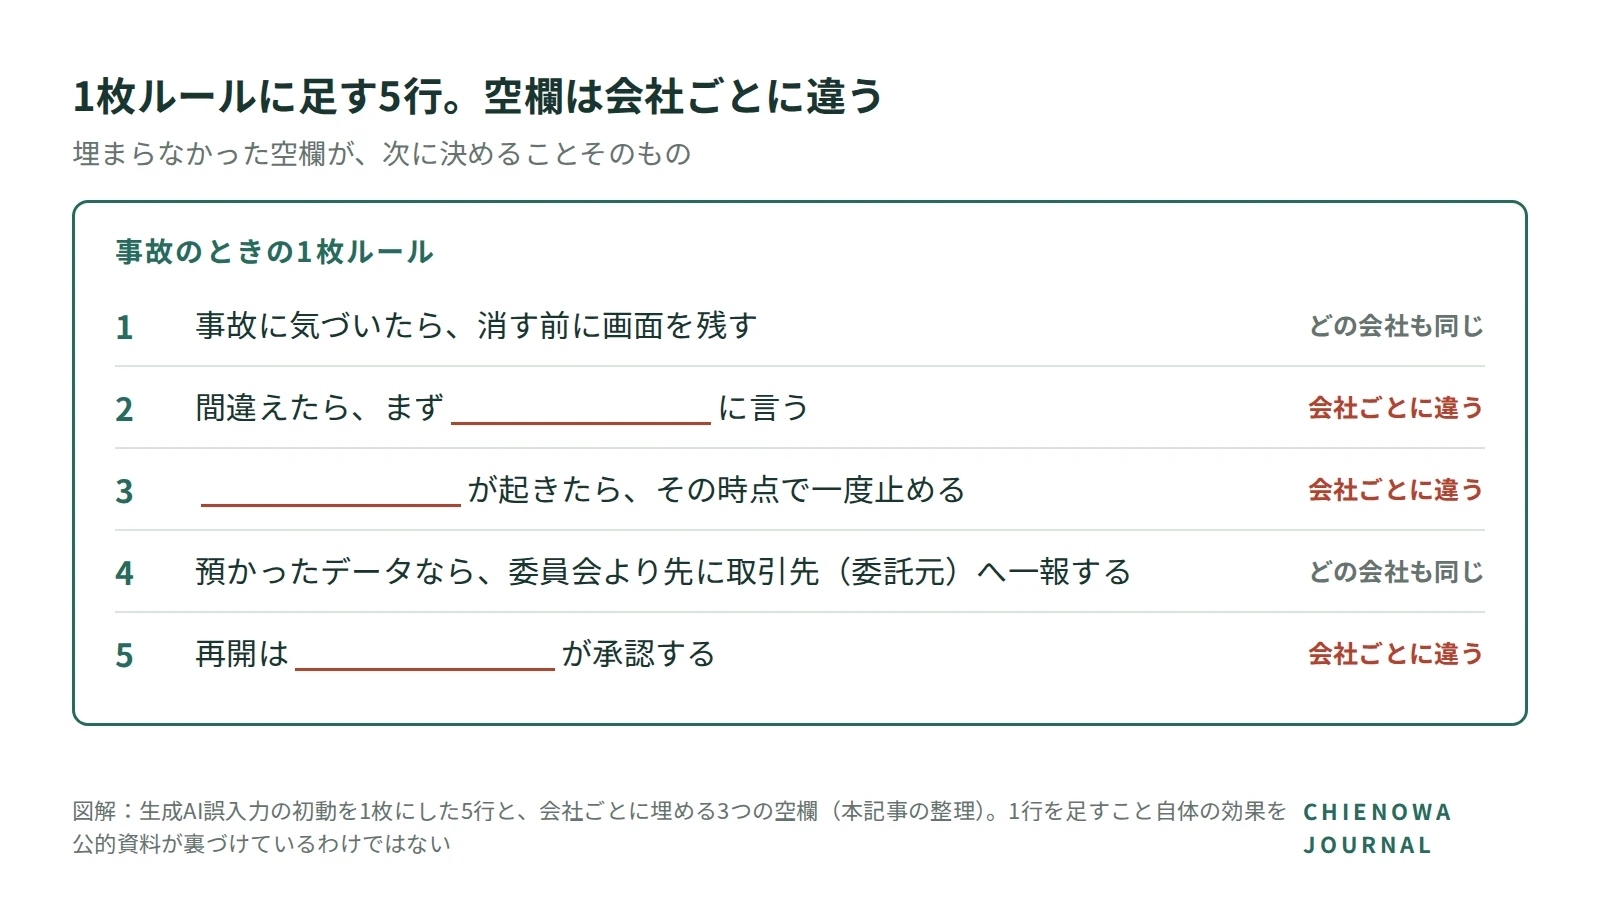
時間の順に並べ直すと、こうなります。気づいた直後に記録と停止。最初の1時間で第一報。その日のうちに事業者への照会と影響範囲の棚卸し。取引先から預かったデータなら早期に通知。知ってから概ね3〜5日で速報、30日(不正の目的をもって行われたおそれの類型は60日)で確報、本人への通知は速やかに26。
足す1行の文案も置いておきます。「AIに入れてはいけないものを入れてしまったら、消す前に画面を残して、その日のうちに社長へ。早く言った人を不利に扱わない」。この1行を、平時のルール1枚(情報と確認のルール)に足してください。
よくある質問
Q1. 黙っていれば分かりませんか。
経路が3つあります。自社の中(社内チャットや共有リンクに残った出力)。ツール側(設定不備や障害の公表)。取引先側(委託元が先に気づく)。しかも黙っている間も、法人の報告期限は「いずれかの部署が知った時点」から進んでいます2。遅れた分だけ会社の持ち時間が減ります。
Q2. 今から学習オフにすれば、さっき入れた分も学習されませんか。
されないとは言えません。この設定は将来のデータにのみ適用され、すでに入力した分に遡っては効かず、保存済みのチャットも削除・非表示になりません9。確認したいなら事業者に照会します。
Q3. 誰に報告すればいいですか。うちには情シスも法務もいません。
受け取る人の名前を1人決めて紙に書いてください。第一報は4欄で足ります。社長自身がやってしまったなら、記録の相手を社内以外に置きます。個人データが関わるなら個人情報保護委員会の相談窓口、技術面はIPAの相談・届出窓口一覧から事業者向けの窓口を確認してください16。
Q4. 取引先から預かった資料を入れてしまいました。取引先に言うべきですか。
個人データを含むなら、早く言うほうが軽く済みます。報告義務を負っている委託元に通知すれば、委託先の報告義務は免除されます3。個人データを含まない資料なら、NDAと業務委託契約の通知条項を先に読んでください。
Q5. 入れてしまった社員を処分すべきですか。
処分の可否は本記事では判断できません。社会保険労務士や弁護士にご相談ください。制度の面だけ言えば、期限はいずれかの部署が知った時点から起算されるため2、早く上がるほど会社の対応時間が残ります。
Q6. 再発防止として、最低限どの1行をルールに足せばいいですか。
「間違えたら誰に言うか」の1行です。弊社の教材設計書は、方針を伝える1枚に入れる項目として目的・時間・予算・相談先・見直し日の5つを置いています。「相談先」は最初から必須です。
「間違えたら誰に言うか」の1行を、御社の1枚に足す
ここまでは中立の内容で、この節だけが弊社のご案内です。事故が起きてから決めるものは、たいてい間に合いません。公的資料が示しているのは、早く上がってくるほど会社の対応時間が残る、という制度の構造までです23。1行を足すこと自体の効果を、公的資料が裏づけているわけではありません。
この記事の5行のうち、2行目・3行目・5行目は会社ごとに答えが違います。誰が受けるか。何が起きたら止めるか。誰が再開を承認するか。ここを御社の言葉にするところまでを、初回の相談でやります。AI顧問は月額100,000円(税別)です。相談は設計の手伝いであって、保証ではありません。ご相談の内容は受付から90日で自動削除する設定です(2026年9月時点。実環境での大量削除動作は未検証)。
本文の事例と引用について
「例えば」で挙げた事例は、いずれも架空の想定です。卸売業20名の見積書PDF、機械部品加工12名の図面PDF、学習オフと2週間前の同じファイル、社内チャットに貼った要約、第一報の文面、顧客名簿40件と健診の列、朝礼の「事故ゼロ」が該当します。実在の企業・事故ではありません。教材の失敗例(禁止の号令で担当者だけが個人アカウントに戻る)と停止条件の1行(誤った単価が得意先に届いたら止める)は、弊社の教材台本にある架空ケースです。
- 公開日: 2026年9月22日
- 本記事は、2026年9月時点で公表されている公的資料・公式ヘルプの記載に基づく整理です。各ページの原文を全文照合したものではありません。記載は更新されるため、実際の対応時は各ページをご自身で開いて確認してください。
- RIZAPの事案の対象人数は、公表主体(委託元の健康保険組合)と数え方が媒体によって異なり、全体の人数と個別組合分の内訳が別々に報じられています。矛盾する数値ではありませんが、定義を確定できないため本記事では人数を記載していません。
- tl;dv の件数は会議メタデータのレコード件数です。録画・文字起こしの直接取得は確認されておらず、会社側の説明と研究者側の主張が対立しています。
- 記載の製品名は各社の商標または登録商標です。
出典
- 個人情報保護委員会|漏えい等報告・本人への通知の義務化について参照 2026-09↩
- 個人情報保護委員会|個人情報の保護に関する法律についてのガイドライン(通則編)参照 2026-09↩
- 個人情報保護委員会 よくある質問 Q3-8(委託先における漏えい等と委託元への通知)参照 2026-09↩
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日・別添1)参照 2026-09↩
- 個人情報保護委員会 広報パンフレット|生成AIサービスの利用に関する注意喚起参照 2026-09↩
- 個人情報保護委員会|個人データの漏えい等の事案が発生した場合等の対応について参照 2026-09↩
- 個人情報保護委員会|いわゆる3年ごと見直しについて参照 2026-09↩
- OpenAI Help Center|Chat and file retention in ChatGPT参照 2026-09↩
- OpenAI Help Center|Data controls in ChatGPT参照 2026-09↩
- OpenAI Help Center|How your data is used to improve model performance参照 2026-09↩
- OpenAI Help Center|Temporary chat in ChatGPT参照 2026-09↩
- OpenAI|Enterprise privacy at OpenAI参照 2026-09↩
- RIZAPグループ「子会社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」(2026年9月3日)参照 2026-09↩
- RIZAP株式会社|当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ参照 2026-09↩
- セキュリティ対策Lab|AI議事録ツール『tl;dv』、Firestoreの設定不備で18万件超の会議情報が公開参照 2026-09↩
- 独立行政法人情報処理推進機構(IPA)|サイバーセキュリティ 相談・届出窓口一覧参照 2026-09↩
- GIGAZINE(英語版・2026年8月13日)参照 2026-09↩
- 個人情報保護委員会|マンガで学ぶ個人情報保護法『漏えい等報告と安全管理措置について』参照 2026-09↩
- 個人情報保護委員会 動画一覧参照 2026-09↩